Rischio fornitori e mappatura degli asset: il fondamento operativo della governance della cybersicurezza
La cybersicurezza di un'azienda dipende anche dai fornitori esterni che supportano i suoi sistemi e servizi. Comprendere queste relazioni è essenziale per valutare il rischio legato ai fornitori, soprattutto quando più attività importanti dipendono dallo stesso soggetto. Partendo dalla NIS2 e dal suo recepimento in Italia, l'articolo esamina come la mappatura degli asset aiuti le organizzazioni a individuare le dipendenze critiche, valutare le conseguenze di eventuali interruzioni dei servizi dei fornitori e prendere decisioni informate in materia di sicurezza, contratti e continuità operativa.
Rischio fornitori e gestione degli asset nel quadro NIS2
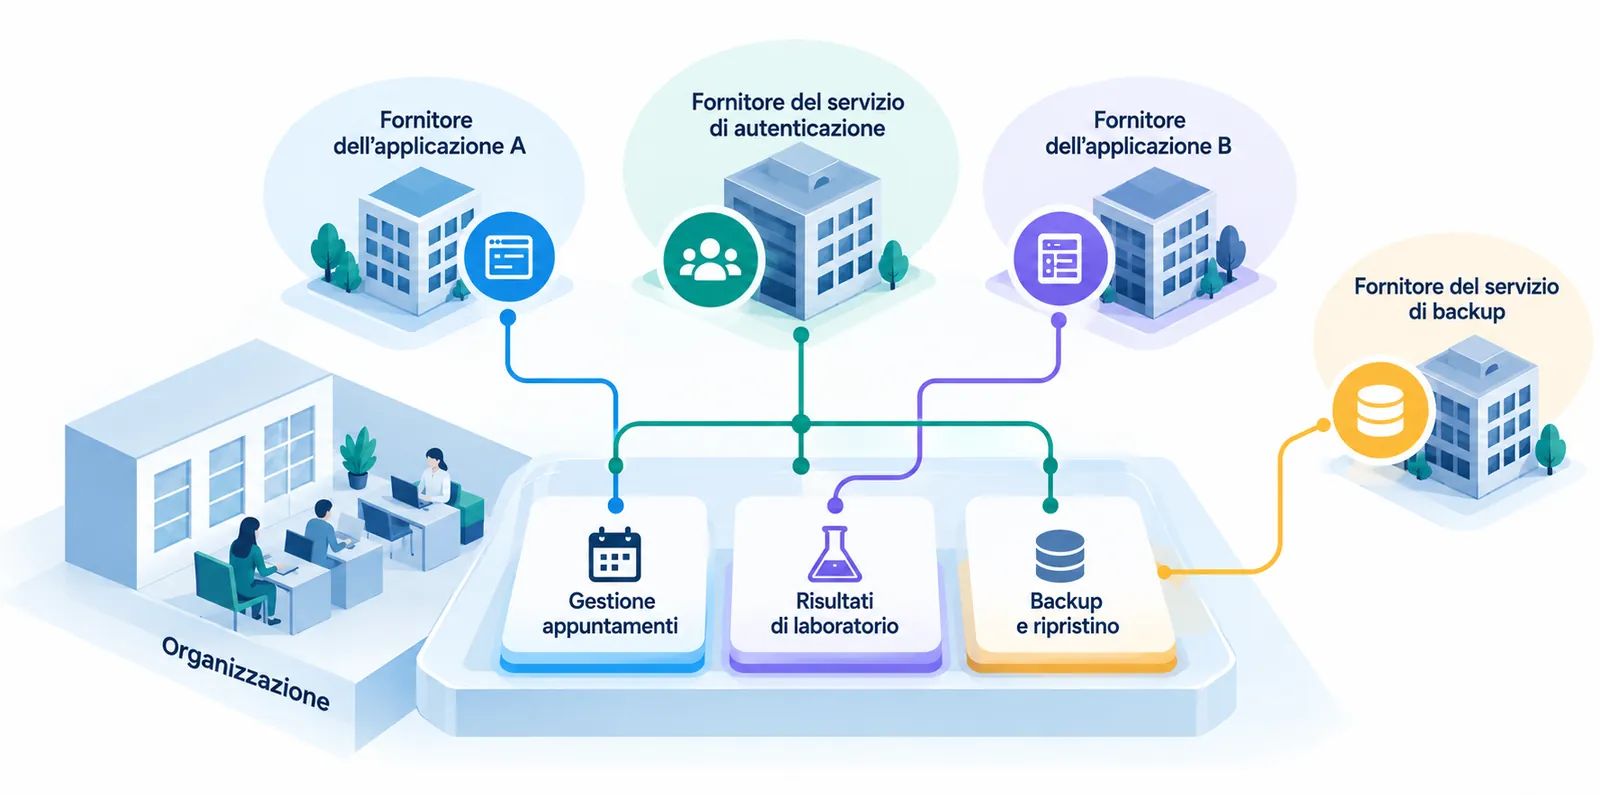
Si consideri un ospedale che utilizza un'applicazione esterna per prenotare le visite e un'altra per gestire i risultati degli esami di laboratorio. Le due applicazioni sono fornite da aziende diverse e funzionano su sistemi separati. Il personale, tuttavia, accede a entrambe attraverso lo stesso servizio di autenticazione gestito da un terzo. Se questo servizio smette di funzionare, i dipendenti potrebbero non riuscire ad accedere a nessuna delle due applicazioni, anche se entrambe continuano a funzionare regolarmente.
L'esempio mostra perché il rischio legato ai fornitori è strettamente connesso alla mappatura degli asset, ossia all'identificazione delle applicazioni, delle apparecchiature, dei dati e dei servizi da cui dipende un’organizzazione, insieme alle relazioni che li collegano. Sono proprio queste relazioni a determinare come un problema che riguarda un singolo fornitore possa ripercuotersi su più attività essenziali.
Questo legame trova riscontro anche nel quadro normativo NIS2. L'articolo 21 della direttiva (UE) 2022/2555 (NIS2) richiede ai soggetti essenziali e importanti di adottare misure tecniche, operative e organizzative adeguate e proporzionate per la gestione dei rischi di cybersicurezza. Il paragrafo 2, lettera d), riguarda la sicurezza della catena di approvvigionamento, comprese le relazioni con i fornitori diretti e i prestatori di servizi, mentre la lettera i) comprende la gestione degli asset. Il paragrafo 3 richiede inoltre di considerare le vulnerabilità specifiche dei singoli fornitori, la qualità dei loro prodotti e le loro pratiche di cybersicurezza. In Italia, queste disposizioni sono state recepite con il decreto legislativo 138/2024. L'articolo 24 disciplina le misure relative alla sicurezza dei fornitori e alla gestione degli asset, mentre le specifiche di base adottate dall'Agenzia per la Cybersicurezza Nazionale (ACN) definiscono requisiti più dettagliati per i soggetti a cui si applicano.
Le specifiche ACN adottate con la Determinazione n. 379907/2025 precisano ulteriormente questo collegamento. La misura GV.SC-07 richiede che la valutazione dei rischi legati ai fornitori tenga conto del loro livello di accesso ai sistemi, ai dati e alla proprietà intellettuale, delle conseguenze di una grave interruzione della fornitura, dei tempi e dei costi di ripristino e delle responsabilità del fornitore nella gestione dei sistemi informativi e di rete. Altre misure prevedono inventari dei fornitori le cui forniture possono incidere sulla sicurezza dei sistemi informativi e di rete, dell'hardware, del software e dei servizi informatici forniti da terzi, compresi i servizi cloud.
Anche la misura ID.RA-05 fa esplicito riferimento alle dipendenze da fornitori e altri soggetti terzi nella valutazione dei rischi di cybersicurezza. Queste specifiche non impongono un unico schema che colleghi ogni fornitore a ciascun asset. Collegare gli inventari ai servizi aziendali consente però di analizzare tali relazioni.
Mappatura degli asset: capire da chi dipendono i servizi
Gli inventari degli asset comprendono generalmente computer, software, database e apparecchiature di rete. I registri dei fornitori riportano invece i contratti e i servizi acquistati. Per comprendere gli effetti di un'interruzione, l'organizzazione deve anche sapere come queste informazioni si collegano alle attività che svolge.
Un punto di partenza utile è individuare un servizio importante. Un ospedale potrebbe partire dalla gestione degli appuntamenti o dall'accesso ai risultati degli esami; un'azienda manifatturiera dalla gestione della produzione. Da qui è possibile identificare le applicazioni necessarie, dove sono ospitate, chi si occupa della loro manutenzione e da quali altri servizi dipendono. Il servizio di autenticazione condiviso dell'esempio iniziale risulterebbe così una dipendenza di entrambe le applicazioni ospedaliere, indipendentemente dai rispettivi contratti.
Alcune relazioni riguardano la disponibilità dei servizi: un'azienda esterna ospita un'applicazione oppure fornisce la connessione necessaria per accedervi. Altre riguardano il controllo dei sistemi: un fornitore può modificarne le impostazioni, installare aggiornamenti o accedere a informazioni riservate. La distinzione è importante perché i rischi sono diversi.
L'indisponibilità di un servizio di hosting può impedire ai dipendenti di lavorare, mentre la compromissione delle credenziali di un fornitore potrebbe consentire a un attaccante di intervenire su apparecchiature che, altrimenti, continuerebbero a funzionare regolarmente.
Valutare la criticità dei fornitori: accessi, interruzioni e alternative
L'importanza di un fornitore non si riflette necessariamente nel valore del suo contratto. Si pensi a un'azienda manifatturiera che si affida a una piccola impresa specializzata per effettuare interventi di manutenzione sui macchinari alcune volte all'anno. Il fornitore potrebbe avere accesso da remoto ai computer utilizzati per configurare le apparecchiature di produzione. Se le sue credenziali venissero compromesse, un attaccante potrebbe potenzialmente modificare le impostazioni o interrompere la produzione. La presenza occasionale del fornitore e il valore contenuto del contratto direbbero ben poco sull'entità di questo rischio.
Le valutazioni dei fornitori possono prendere in esame certificazioni, politiche di sicurezza, precedenti incidenti e gestione delle vulnerabilità. Questi elementi forniscono informazioni sulle pratiche di sicurezza adottate dal fornitore. Le conseguenze per il cliente dipendono però anche dal ruolo che il fornitore svolge nelle sue attività. Anche un soggetto dotato di solide misure di sicurezza può rappresentare una dipendenza significativa se supporta diversi servizi importanti o gestisce un servizio la cui sostituzione richiederebbe giorni.
La possibilità di sostituire un fornitore merita particolare attenzione. Un'altra azienda potrebbe offrire un prodotto equivalente, ma il passaggio potrebbe richiedere il trasferimento dei dati, modifiche alle configurazioni, verifiche di compatibilità o formazione del personale. Nel caso delle apparecchiature industriali, potrebbero essere necessarie verifiche specialistiche prima di poter riprendere la produzione in sicurezza. La disponibilità di un'alternativa riduce quindi il rischio di interruzione solo nella misura in cui questa possa subentrare entro tempi accettabili.
Quando fornitori diversi condividono lo stesso punto critico
La mappatura delle dipendenze può far emergere rischi di concentrazione: più servizi dipendono dallo stesso fornitore esterno o dalla stessa infrastruttura sottostante. Un'azienda può scegliere fornitori diversi per il sito web, il database clienti e le comunicazioni interne, ma utilizzare per tutti e tre la stessa piattaforma cloud. Un’interruzione di quest'ultima potrebbe bloccare contemporaneamente tutti i servizi.
Lo stesso problema può presentarsi anche più a monte nella catena di fornitura. Due fornitori di software potrebbero avere contratti separati con lo stesso cliente, ma ospitare i propri prodotti su infrastrutture gestite dalla medesima società cloud. I fornitori diretti del cliente appaiono indipendenti, mentre un problema all'infrastruttura condivisa potrebbe coinvolgerli entrambi.
La funzione specifica dei fornitori rilevanti NIS
Le procedure italiane di attuazione della NIS2 attribuiscono rilievo all'importanza dei fornitori anche ai fini delle informazioni da comunicare all'ACN. La Determinazione ACN n. 127437/2026 ha introdotto l'identificazione e la comunicazione dei fornitori rilevanti NIS nell'aggiornamento annuale delle informazioni trasmesse all'Agenzia.
La definizione prevede due criteri alternativi. Il primo riguarda le forniture riconducibili alle attività e ai servizi di infrastruttura digitale e di gestione dei servizi TIC tra imprese, individuati ai punti 8 e 9 dell'Allegato I al decreto legislativo 138/2024. Il secondo riguarda le forniture la cui interruzione o compromissione avrebbe un impatto significativo sulla capacità del soggetto NIS di erogare le attività o i servizi per i quali rientra nel campo di applicazione della normativa, anche a causa dell'indisponibilità di fornitori alternativi.
La prima comunicazione dei fornitori rilevanti NIS è stata effettuata nell'aggiornamento annuale previsto dal 15 aprile al 31 maggio 2026. Le informazioni possono successivamente essere aggiornate attraverso la procedura di aggiornamento continuo, quando intervengono modifiche
rilevanti, secondo le regole applicabili.
La comunicazione dei fornitori rilevanti NIS consente all'ACN di individuare eventuali soggetti di importanza sistemica nella catena di approvvigionamento. Questa classificazione resta distinta dalla valutazione del rischio che ciascuna organizzazione deve svolgere sui propri fornitori. La valutazione del rischio legato ai fornitori può richiedere di considerare anche soggetti che non rientrano in questa categoria, compresi quelli che dispongono di accessi privilegiati ai sistemi interni o possono accedere a informazioni sensibili. Inoltre, un fornitore individuato in base al criterio ICT non rappresenta necessariamente un singolo punto di vulnerabilità. La rilevanza ai fini della comunicazione e la criticità operativa sono aspetti collegati, ma rispondono a valutazioni differenti.
Le implicazioni per i contratti e la continuità operativa
Una volta comprese le relazioni tra servizi e fornitori, l'organizzazione può valutare i rischi specifici di ciascun rapporto. I contratti devono tenere conto delle condizioni tecniche da cui dipende il ripristino dei servizi. Un fornitore può impegnarsi a ripristinare un sistema entro un
termine stabilito, ma il cliente deve anche sapere se il ripristino richiede la rete, le credenziali o l'assistenza di un altro operatore. Le clausole relative all'esportazione dei dati dovrebbero considerare i tempi necessari al trasferimento e le attività richieste per riprendere le operazioni su altri sistemi.
Per i soggetti che operano in determinati settori digitali, il regolamento di esecuzione (UE) 2024/2690 stabilisce ulteriori requisiti dettagliati, tra cui quelli relativi ai registri dei fornitori e agli inventari degli asset. Le sue disposizioni si applicano alle categorie di soggetti individuate dal regolamento e non automaticamente a tutte le organizzazioni soggette alla NIS2. Gli altri soggetti restano tenuti a rispettare gli obblighi di gestione del rischio loro applicabili.
Per i soggetti essenziali e importanti, l'articolo 23 del decreto legislativo 138/2024 attribuisce agli organi di amministrazione e agli organi direttivi responsabilità relative all'approvazione delle modalità di attuazione delle misure di gestione dei rischi di cybersicurezza e alla supervisione degli obblighi previsti. La decisione di accettare una dipendenza significativa da un unico fornitore o di investire in una soluzione alternativa per il ripristino dei servizi può quindi richiedere il coinvolgimento degli organi competenti, sulla base delle informazioni fornite da chi conosce i servizi e i sistemi interessati.
Conclusioni
L'importanza delle dipendenze dai fornitori emerge con particolare chiarezza quando si considera come un'organizzazione potrebbe reagire a un'interruzione. I backup conservati presso un fornitore diverso potrebbero comunque risultare inaccessibili se dipendono dallo stesso servizio di autenticazione utilizzato dai sistemi interessati. Allo stesso modo, affidarsi a più fornitori offre una protezione limitata se tutti dipendono dalla medesima infrastruttura.
Questi collegamenti possono determinare quanto si estende un'interruzione e se le soluzioni previste per il ripristino rimangono effettivamente disponibili nel momento in cui servono.
La mappatura degli asset e delle relazioni con i fornitori permette di comprendere meglio queste vulnerabilità, aiutando le organizzazioni a valutare quali servizi sono esposti, dove si concentrano le dipendenze e quali alternative sono realisticamente disponibili. Può inoltre far emergere perché un fornitore con un ruolo contrattuale relativamente marginale sia essenziale per la continuità di attività critiche. In definitiva, l'importanza di un fornitore è strettamente legata alla posizione che occupa rispetto ai sistemi e ai servizi da cui dipende l'organizzazione.