
Attacco ai congelatori dei supermercati: lezioni NIS2 per i team GRC
Gli attaccanti hanno spinto i congelatori dei supermercati in Belgio, Lussemburgo e Svezia in modalità sbrinamento attraverso controller esposti su Internet e accessi dei fornitori. Cosa significa per NIS2, CER e GDPR, e come un programma GRC intercetta questo rischio. Nella notte tra l'1 e il 2 novembre 2026, gli attaccanti hanno effettuato l'accesso ai controller della refrigerazione dei supermercati in Belgio, Lussemburgo e Svezia e hanno spinto i congelatori in sbrinamento. Al mattino, alcuni congelatori svedesi emettevano aria a 50 °C e le scorte hanno dovuto essere gettate. Nessun ransomware, nessun furto di dati, nessuna zero-day: solo dispositivi esposti su Internet, password deboli e accessi di fornitori che nessuno, sul fronte del retailer, stava governando. Questo articolo racconta la storia così come stanno i fatti oggi, spiega cosa significa per NIS2, CER e GDPR in ciascun paese, e mostra come un programma GRC intercetta questa classe di rischio prima che raggiunga la cella frigorifera. [Traduzione dall'inglese dell'articolo: https://acunagrc.com/en/blog/supermarket-refrigeration-attack-nis2]
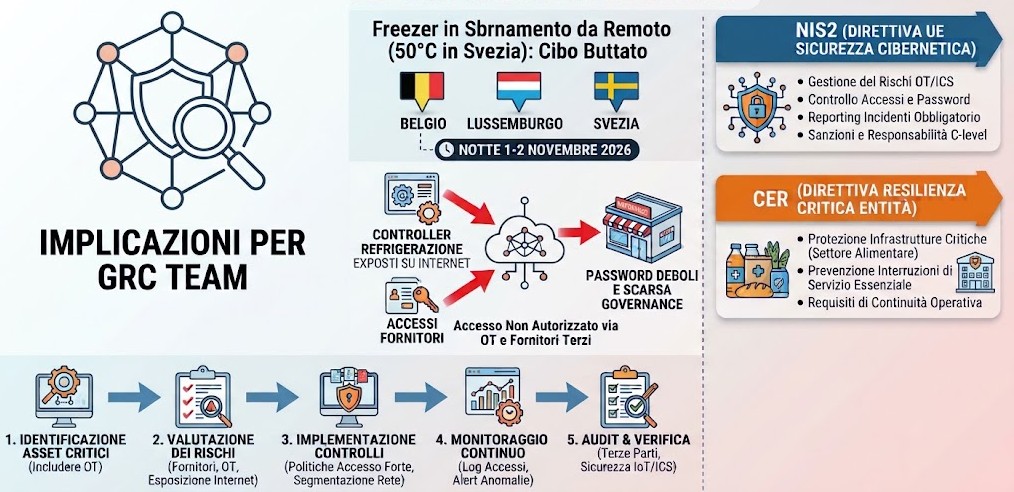
Cosa è successo nell'attacco alla refrigerazione dei supermercati in Belgio, Lussemburgo e Svezia?
Tra circa mezzanotte e le 05:30 del 2 novembre 2026, le impostazioni della refrigerazione sono state modificate da remoto in decine di negozi in almeno sei paesi. I congelatori sono stati commutati in sbrinamento o riscaldamento, gli allarmi sono scattati intorno alle 03:00 e i team dei negozi sono arrivati trovando merce deteriorata.
-
Oltre 6 paesi colpiti il 2 novembre
-
~700 negozi francesi colpiti dall'11 al 12 ottobre
-
50 °C l'aria riportata nei congelatori svedesi
-
28 minuti per un agente AI per creare un exploit nel test di Claroty
| Paese | Chi è stato colpito | Scala riportata |
|---|---|---|
| Belgio | Delhaize (incl. Proxy e Shop & Go), Carrefour Belgio, Spar (Colruyt), De Laet & Van Haver | "Diverse decine" di negozi Delhaize tra Belgio e Lussemburgo; 15 su oltre 700 Carrefour; 5 Spar Lussemburgo |
| Lussemburgo | Delhaize | "Alcuni" negozi; nessuna dichiarazione di autorità trovata |
| Svezia | ICA (Sjöbo, Tomelilla, Böda, Brösarp, Sankt Olof, Baronen Stoccolma), Coop | Da 6 a 7 negozi Coop su circa 800; un "numero limitato" di negozi ICA |
| Irlanda, Estonia, Paesi Bassi | SuperValu, una catena estone, 17 aziende olandesi | 13 su 223 negozi SuperValu |
Il danno è stato fisico. Le temperature di picco riportate sono state di circa 15 °C in Belgio e di 50 °C o più in Svezia. Un operatore Delhaize belga ha quantificato la perdita in 4.000 €. Un manager di ICA Sjöbo ha parlato di cibo per centinaia di migliaia di corone distrutto. Il Financial Times ha riportato milioni di euro persi tra Svezia e Belgio.
Il dettaglio che più conta per la governance è venuto da ICA: i negozi colpiti si connettono al di fuori della sua rete centrale. I dispositivi erano al di fuori dei controlli IT del retailer, installati e monitorati da appaltatori della refrigerazione. Un'analisi di impatto sul business chiede quanto a lungo ciascun processo può fermarsi prima che il danno diventi inaccettabile. Per le vendite di prodotti refrigerati e congelati, la risposta si misura in ore.
L'attacco di novembre è collegato all'attacco ai frigoriferi dei supermercati francesi di ottobre?
Molto probabilmente sì, ma nessuno lo ha confermato ufficialmente. Tre settimane prima del Belgio, del Lussemburgo e della Svezia, la Francia ha vissuto la stessa notte.
Cosa è successo in Francia dall'11 al 12 ottobre 2026?
Nella notte tra l'11 e il 12 ottobre, gli attaccanti hanno raggiunto i controller della refrigerazione nei supermercati francesi e li hanno forzati in sbrinamento. Nei negozi Intermarché, i frigoriferi sono stati riscaldati a 50 °C per circa sei ore. Per ritardare gli allarmi, i cicli di sbrinamento sarebbero stati estesi da un'ora a otto. Alcuni siti hanno riportato incendi, e due negozi in Alsazia da soli avrebbero riportato perdite combinate per 270.000 €. La scala è stata molto più ampia di quella di novembre.
Il ministro dell'Economia e delle Finanze francese, Roland Lescure, ha dichiarato al Parlamento che circa 700 negozi sono stati colpiti; il gruppo dietro Intermarché ha riportato tra circa 150 e 300 dei suoi negozi Intermarché e Netto colpiti, a seconda del conteggio. L'unità cybercrime della procura di Parigi ha aperto un'indagine.
Le autorità si sono mosse rapidamente e i loro avvertimenti hanno raggiunto Belgio e Svezia ben prima del 2 novembre:
-
Il firmware Danfoss R4.3.1 corregge l'ultima di tre falle negli AK-SM 800A
-
Circa 700 negozi francesi perdono la refrigerazione durante la notte
-
CERT-FR emette l'allerta CERTFR-2026-ALE-012 sui controller Danfoss AK-SM e AK-SC
-
CERT-FR aggiunge Copeland e Dixell XWEB; il CCB avverte gli operatori belgi
-
Claroty mostra un exploit costruito dall'AI in circa 28 minuti
-
CERT-FR aggiorna le sue raccomandazioni; il bollettino settimanale di CERT-SE segnala gli attacchi e i sistemi di controllo svedesi esposti
-
Gli allarmi dei congelatori scattano in Belgio, Lussemburgo e Svezia
-
Le modifiche remote si fermano; i team dei negozi trovano merce deteriorata
Come sono entrati gli attaccanti è trattato più sotto, nella sezione sui controller stessi.
Francia vs. Belgio, Lussemburgo e Svezia: cosa coincide?
| Punto | Francia, 11-12 ottobre | BE, LU, SE (e altri), 1-2 novembre |
|---|---|---|
| Tempistica | Notturna | Notturna, circa 00:00-05:30 |
| Metodo | Login remoto, sbrinamento forzato, cicli più lunghi | Modifiche remote, sbrinamento o riscaldamento forzati |
| Sistemi | Danfoss AK-SM/AK-SC, Copeland e Dixell XWEB (nominati da CERT-FR) | Non confermati; Copeland sarebbe stato colpito in Belgio |
| Temperatura di picco | Fino a 50 °C | Da circa 15 °C (BE) a 50 °C o più (SE) |
| Scala | Circa 700 negozi | Decine di negozi in almeno sei paesi |
| Chi lo ha fatto | Sconosciuto, non rivendicato | Sconosciuto, non rivendicato |
| Risposta ufficiale | Indagine penale, allerte CERT-FR | Indagini in corso; il NCSC svedese gestisce diversi incidenti |
Cosa è ancora sconosciuto?
-
Il fornitore a novembre. Danfoss avrebbe dichiarato che non era stato stabilito alcun legame con i suoi prodotti per gli attacchi del 2 novembre, mentre l'emittente olandese NOS avrebbe riferito che l'attrezzatura Copeland è stata colpita in Belgio. Entrambe le affermazioni sono di seconda mano.
-
La vulnerabilità esatta. Nessuna autorità ha nominato la CVE utilizzata in nessuna delle due ondate.
-
Un legame formale. Sabcobel, la federazione belga della refrigerazione, ha dichiarato che l'ondata di novembre potrebbe utilizzare lo stesso meccanismo. Nessun CSIRT o procuratore ha ancora collegato le due cose.
Altri due eventi sono spesso menzionati accanto a queste ondate. I guasti della refrigerazione in sei o più spacci militari statunitensi in agosto 2026 sono oggetto di indagine come sospetto attacco informatico, ma non è stato mostrato alcun legame. E l'incidente alla rete Ahold Delhaize dell'11 ottobre, che ha messo offline gli ordini online presso Albert Heijn e Delhaize, è iniziato lo stesso giorno dell'ondata francese ma non è stato collegato ad essa.
Il messaggio per i team GRC: le vittime di novembre avevano un preavviso di tre settimane, con prodotti nominati e consigli chiari da CERT-FR e CCB. Che si tratti o meno di una campagna unica, la domanda che ogni consiglio di amministrazione dovrebbe porsi è perché quell'avvertimento non si sia trasformato in azione.
Chi c'era dietro gli attacchi alla refrigerazione dei supermercati?
Nessuno lo sa ancora. Nessun gruppo lo ha rivendicato, e nessun governo, CSIRT o fornitore lo ha attribuito. Gruppi filo-russi hanno colpito obiettivi francesi in passato, ma non ci sono prove che colleghino alcun attore nominato alle ondate contro la refrigerazione.
Cosa significa per le vostre comunicazioni: scrivete "non attribuito" e "sospetta campagna comune" nei documenti per il consiglio e nelle comunicazioni ai clienti. Rivendicare eccessivamente l'attribuzione danneggia la credibilità presso regolatori e assicuratori.
Come sono entrati gli attaccanti nei controller della refrigerazione?
Dalla porta principale. In Francia, le autorità hanno confermato che le interfacce web di gestione dei controller erano raggiungibili dalla rete Internet pubblica, e le segnalazioni indicavano login semplici come "admin" con una password basata sulla data. Lo stesso schema è sospettato in Belgio, Lussemburgo e Svezia.
Tre debolezze allineate:
-
Esposizione su Internet. CERT-FR e il CCB belga hanno entrambi affermato che le interfacce di gestione non dovrebbero mai essere esposte su Internet. Un'indagine di SVT di ottobre ha rilevato circa 3.800 sistemi di controllo industriale esposti in Svezia, circa 2.000 protetti da nient'altro che un nome utente e una password.
-
Accesso gestito dal fornitore. Gli appaltatori della refrigerazione installano e monitorano da remoto queste unità. I loro percorsi di accesso erano al di fuori dei controlli di identità, MFA e logging dei retailer, che è esattamente il divario che la gestione del rischio di terze parti esiste per colmare.
-
Falle note e non corrette. Le vulnerabilità Danfoss AK-SM 800A (CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452) sono state corrette nel firmware R4.2 (maggio 2025) e R4.3.1 (agosto 2025). Molte unità colpite erano modelli legacy che non ricevono più aggiornamenti.
Gli attaccanti probabilmente non avevano bisogno di malware. Sekoia non ha trovato codice dannoso sui controller francesi, il che suggerisce che siano state abusate funzioni amministrative legittime per modificare i setpoint e la temporizzazione dello sbrinamento.
Perché il tempo di preavviso dovrebbe preoccupare ogni consiglio
Le falle erano pubbliche da più di un anno. Claroty ha pubblicato i conteggi delle esposizioni in agosto 2026. E in ottobre, Claroty ha mostrato un agente AI trasformare un firmware Danfoss scaricabile pubblicamente in un exploit funzionante in circa 28 minuti, per circa 6 dollari di utilizzo di AI. Il divario tra divulgazione e sfruttamento ora si misura in minuti; il divario tra avviso e azione nella maggior parte delle organizzazioni si misura ancora in trimestri.
L'attacco alla refrigerazione dei supermercati è un incidente NIS2?
Per la maggior parte degli operatori di negozi, probabilmente no. L'Allegato II di NIS2 copre le imprese alimentari nella distribuzione all'ingrosso e nella lavorazione industriale, e le FAQ dello stesso CCB affermano che i supermercati sono retail e generalmente ne restano fuori. Ma l'ambito di applicazione di NIS2 è deciso entità per entità, e diverse entità in un gruppo retail possono comunque rientrarvi:
| Tipo di entità | Posizione probabile | Cosa verificare |
|---|---|---|
| Società operativa di negozi/retail | Probabilmente fuori dall'ambito NIS2 | Documentare comunque la valutazione |
| Centro di distribuzione o ingrosso del gruppo | Probabilmente nell'ambito come entità importante | L'evento ha influenzato i suoi servizi? |
| Appaltatore della refrigerazione o MSP | Caso per caso | Definizioni dei servizi gestiti dell'Allegato I e soglie dimensionali |
| Entità critica designata CER | Nell'ambito indipendentemente dalle dimensioni | Notifica entro 24 ore secondo le regole CER nazionali |
| Qualsiasi entità, GDPR | Probabilmente non attivato | Rivalutare se sono stati raggiunti log, credenziali del personale o CCTV |
| Braccio finanziario (ad es. una banca retail) | DORA solo se le sue terze parti ICT sono state colpite | Nessun segno che lo siano state |
Perché questo è un fallimento di governance e non solo tecnico?
Perché ogni correzione era nota, economica e pubblica da mesi. La tecnologia ha fatto ciò per cui era configurata. Ciò che è fallito è stata la titolarità: dell'asset, della relazione con il fornitore e dell'avviso che avrebbe dovuto innescare l'azione.
Quattro lezioni per i consigli e gli organi di gestione:
-
La responsabilità dell'articolo 20 di NIS2 è personale dove siete nell'ambito. Il management deve approvare e supervisionare le misure di rischio informatico. "Non sapevamo che i frigoriferi fossero online" non è una difesa.
-
L'ambito legale è più ristretto del rischio operativo. Essere fuori da NIS2 non ha protetto un solo congelatore. Inserite OT e sistemi edilizi nel registro dei rischi qualunque sia la loro etichetta legale.
-
L'OT gestito dal fornitore è il vostro rischio. I contratti con i fornitori di refrigerazione e servizi strutturali necessitano di MFA, logging, SLA di patch, preavviso di incidente entro 24 ore e diritti di audit. La stessa logica guida le domande nel nostro articolo sulla due diligence dei fornitori CRA.
-
Gli avvisi hanno bisogno di un responsabile. Qualcuno deve vagliare le allerte di CERT-FR, CCB, CERT-SE e CIRCL entro 48 ore e decidere se si applicano.
In che modo una piattaforma GRC aiuta a prevenire un attacco OT alla supply chain come questo?
Una piattaforma GRC non correggerà un controller. Ciò che fa è assicurarsi che il controller abbia un proprietario, un fornitore registrato, un punteggio di rischio, una scadenza e uno stato visibile al consiglio. È esattamente la catena che si è rotta il 2 novembre.